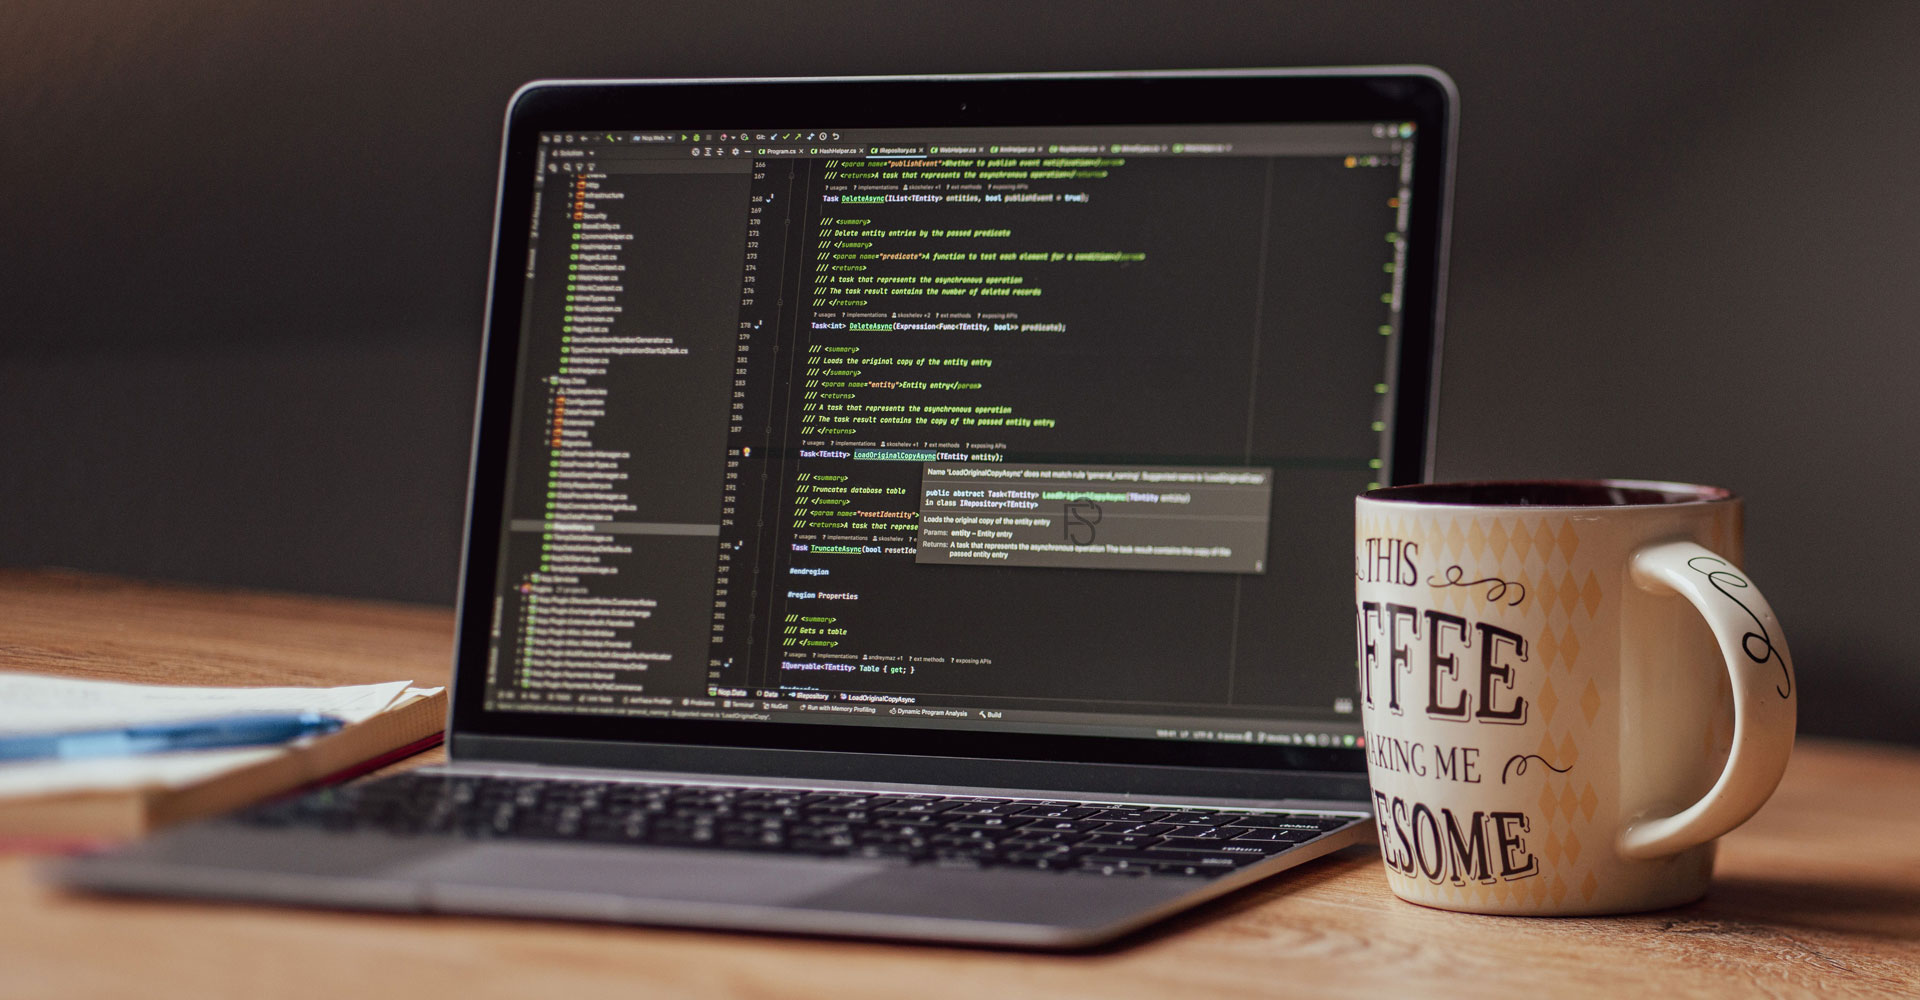

काठमाडौँ, कात्तिक ५ गते । विश्वभर वेबसाइट निर्माण तथा सञ्चालन गर्न प्रयोग हुने ‘पीएचपी‘ (PHP) नामक प्रमुख प्रोग्रामिङ भाषामा दुई वटा गम्भीर सुरक्षा कमजोरी भेटिएपछि विभिन्न देशका सरकारी कार्यालय, अस्पताल, शैक्षिक संस्था र अन्य महत्वपूर्ण सेवाले आफ्ना वेबसाइटहरू अस्थायी रूपमा बन्द गरेका छन्। सम्भावित ठूला साइबर आक्रमणहरूबाट जोगिन र डिजिटल प्रणालीलाई सुरक्षित बनाउन यो precautionary (सावधानीमूलक) कदम चालिएको हो।
यो प्रविधिको जोखिम नेपालको डिजिटल पूर्वाधारसम्म पनि पुगेको छ। प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालयअन्तर्गतको राष्ट्रिय साइबर सुरक्षा केन्द्रले बिहीबार एक विशेष एडभाइजरी जारी गर्दै ‘पीएचपी‘मा देखिएका सुरक्षा कमजोरीहरूप्रति गम्भीर ध्यानाकर्षण गराएको छ।
केन्द्रले सम्बन्धित सम्पूर्ण निकायलाई आफ्ना प्रणालीहरू तत्काल सुरक्षित संस्करणमा अद्यावधिक (Update) गर्न कडा आग्रह गरेको छ। यदि तत्काल अपडेट गर्न सम्भव नभएमा इन्टरनेटबाट पहुँच गर्न सकिने जोखिमपूर्ण सेवाहरूलाई अस्थायी रूपमा अलग राख्न वा सार्वजनिक पहुँच बन्द गर्न सुझाइएको छ।

के हो ‘पीएचपी‘ र किन बढ्यो विश्वव्यापी चिन्ता?
साधारण अर्थमा, ‘पीएचपी‘ भनेको वेबसाइटको पर्दापछाडि रहेर सम्पूर्ण कार्य सञ्चालन गर्ने एक सशक्त कम्प्युटर भाषा हो। वेब प्रविधिको तथ्यांक राख्ने संस्था ‘डब्लु३टेक्स‘ (W3Techs) का अनुसार प्रोग्रामिङ भाषा पहिचान गरिएका विश्वका झन्डै ७० प्रतिशत वेबसाइटहरूमा ‘पीएचपी‘को प्रयोग गरिएको छ।
यसैगरी, विश्वभरका करिब ४० प्रतिशत वेबसाइट चलाउन प्रयोग हुने लोकप्रिय कन्टेन्ट म्यानेजमेन्ट सिस्टम ‘वर्डप्रेस‘ (WordPress) समेत पूर्ण रूपमा ‘पीएचपी‘मै आधारित छ। यसले गर्दा व्यक्तिगत ब्लग, साना व्यवसायका साइटदेखि लिएर ठूला सरकारी पोर्टल, ई-कमर्स पसल र राष्ट्रियस्तरका समाचार वेबसाइटहरू समेत यसको दायराभित्र पर्छन्।
अन्तराष्ट्रिय सञ्चार माध्यमहरूका अनुसार ‘पीएचपी‘मा देखिएका यी दुई सुरक्षा कमजोरीलाई ‘CVE-2026-109618′ र ‘CVE-2026-109619‘ नाम दिइएको छ। गम्भीरता मापन गर्ने अन्तर्राष्ट्रिय प्रणालीमा यी कमजोरीहरूलाई १० मा ९.२ अंक दिइएको छ, जसलाई खतरनाक श्रेणीमा राखिएको छ। बेलायती समाचार संस्था ‘द गार्डियन‘ र ‘रोयटर्स‘का अनुसार यी कमजोरीहरूको दुरुपयोग गरी आक्रमणकारीहरूले सामान्य अवस्थामा प्रयोगकर्ताले लगइन गरेजस्तो पासवर्डबिनै प्रभावित सर्भरमा अनधिकृत कोड चलाउन वा संवेदनशील डाटा चोर्न सक्ने उच्च जोखिम रहेको छ।

विश्वभर वेबसाइट बन्द गर्नुको कारण
बुधबार युरोपका विभिन्न देशहरू जस्तै जर्मनी, फ्रान्स, नेदरल्यान्ड्स, फिनल्यान्ड र चेक गणतन्त्रका सरकारी कार्यालय, विद्यालय तथा अस्पतालहरूले आफ्ना वेबसाइटहरू सावधानीस्वरूप अस्थायी रूपमा बन्द गरेका थिए। बेलायतका एडिनबरा, ब्रिस्टल र अक्सफोर्ड नगर परिषद्का वेबसाइटसमेत यसै कारण प्रभावित भएका थिए। कुनै ठूलो सुरक्षा आक्रमण भइसकेको भन्दा पनि सुरक्षा अपडेट लागू गर्नुपूर्व सम्भावित जोखिमलाई पूर्ण रूपमा टार्न यी कदमहरू चालिएका हुन्।
राष्ट्रिय साइबर सुरक्षा केन्द्रको सुझाव र अद्यावधिक विवरण:
केन्द्रले जोखिमपूर्ण संस्करण प्रयोग गरिरहेका प्रणालीहरूलाई तत्काल सुरक्षित संस्करणमा लैजान निर्देश गरेको छ। जस अनुसार:
* पीएचपी ८.५ प्रयोग गर्ने प्रणालीले कम्तीमा ८.५.१२ संस्करणमा पुग्नुपर्नेछ।
* पीएचपी ८.४ लाई ८.४.२७ संस्करणमा अद्यावधिक गर्नुपर्नेछ।
* पीएचपी ८.३ का लागि ८.३.३६ र पीएचपी ८.२ का लागि ८.२.३५ संस्करण सुरक्षित मानिएको छ।
यद्यपि, पीएचपी ८.१ वा सोभन्दा पुरानो संस्करणहरूका लागि आधिकारिक सुरक्षा सुधार (Security Patches) उपलब्ध नभएकाले त्यस्ता पुराना प्रणालीहरूलाई पूर्ण रूपमा नयाँ सुरक्षित संस्करणमा अपग्रेड गर्न केन्द्रले जोड दिएको छ।
नेपालका सरकारी निकाय, सञ्चारमाध्यम र निजी क्षेत्रका संस्थाले पनि आफ्ना सर्भर र वेबसाइटहरूको संस्करण जाँच गरी तुरुन्तै आवश्यक सुरक्षा सावधानी अपनाउनुपर्ने बेला आएको छ।
What if you could work from Anywhere?
Explore More with something that can change your Life!